

Desarticulado un grupo criminal en Albacete que llegó a estafar mediante 'phishing' 90.000 euros
- Entre los tres investigados por delitos de estafa se encuentra un vecino de Madrid
- La operación 'Corduro' ha permitido recuperar 57.000 euros de los casi 90.000 euros estafados
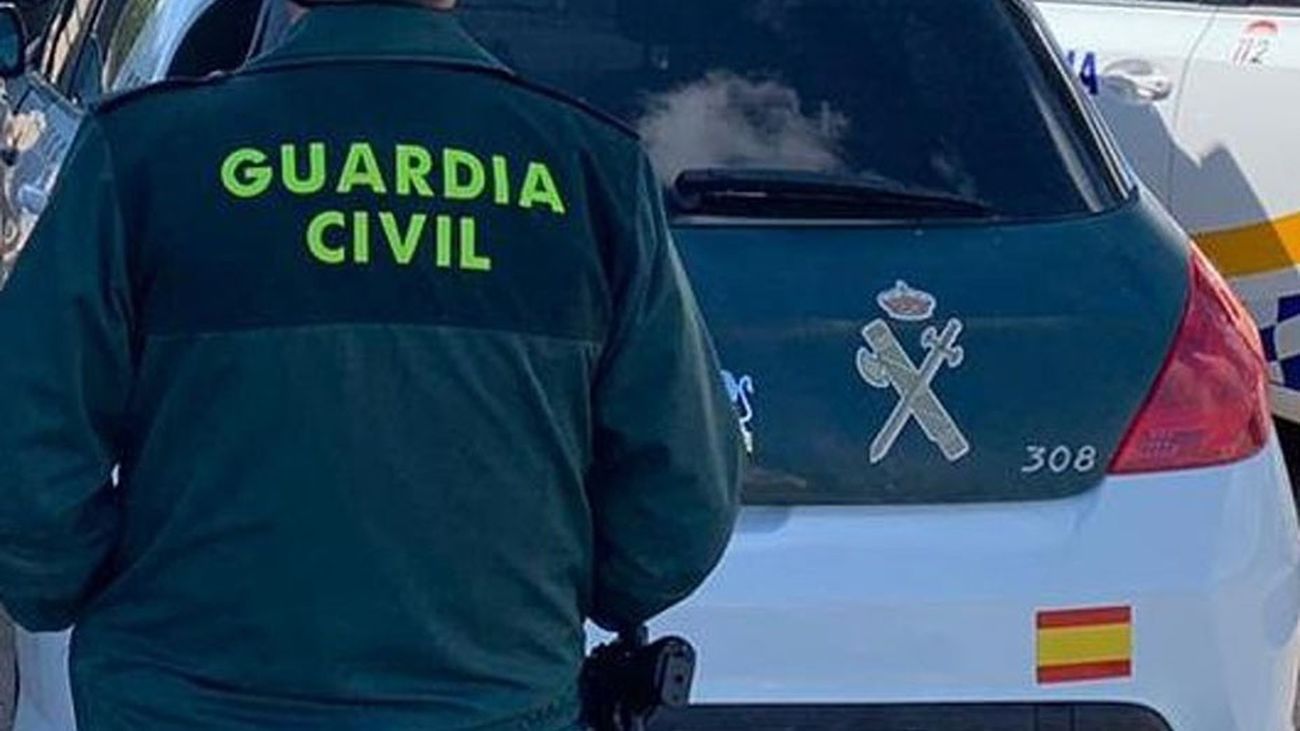
Efectivos de la Comandancia de la Guardia Civil de Albacete, dentro de la operación denominada 'Corduro', han detenido a un vecino de Valencia, de 40 años de edad, e investigado a otras tres personas de entre 20 y 45 años de edad, vecinos de Ribera de Arriba (Asturias), Madrid y La Palmas de Gran Canaria, como presuntas autoras de un delito de estafa, otro de blanqueo de capitales y un tercero de pertenencia a grupo criminal, por la comisión de una estafa conocida como 'phishing'.
Las investigaciones comenzaron en el mes de octubre del año 2025, cuando una persona acudió ante la Guardia Civil de Casas Ibáñez para denunciar haber observado como desde su cuenta bancaria se habían realizado cuatro transferencias, no consentidas, por valor de más de 89.000 euros.
¿Cómo detectar una estafa inmobiliaria en internet?
Desde el inicio de las pesquisas, Guardia Civil de Albacete pudo comprobar como el modus operandi seguía el manual clásico de la ingeniería social, comprobando como uno de los autores, haciéndose pasar por un trabajador de una conocida entidad bancaria le comunica a la víctima que había observado varias transferencias que pudieran tener un origen fraudulento.
Códigos de validación
Tras enviarle varios mensajes SMS a su teléfono móvil, la víctima le reportó unos códigos de validación numéricos para cancelar los supuestos envíos de dinero fraudulento, autorizando sin saberlo hasta cuatro transferencias fraudulentas por un valor total de 89.900 euros.
Fruto de las gestiones realizadas por los especialistas del Equipo@, se pudo averiguar la identidad de los autores de los hechos investigados, dos varones y dos mujeres, quienes movían el dinero estafado a la víctima entre sus propias cuentas bancarias para entorpecer el rastreo del mismo por las fuerzas y cuerpos de seguridad.
Desarticulado en Fuenlabrada un grupo especializado en hurtos por el método de la ‘siembra’
Sin embargo, la celeridad de las gestiones permitió a la Guardia Civil bloquear y recuperar 57.600 euros de los 89.900 euros estafados.
Es un tipo de ciberdelito en el que los estafadores se hacen pasar por una entidad bancaria mediante el envío de mensajes SMS fraudulentos, con el objetivo de engañar a la víctima para que facilite sus claves, códigos de acceso o datos bancarios, o para que autorice operaciones económicas.
La proliferación de estos mensajes fraudulentos obliga a estar alerta y, de entrada, a tener presente que no se deben ofrecer datos personales que sean solicitados mediante el correo electrónico sin, al menos, realizar una comprobación telefónica.

